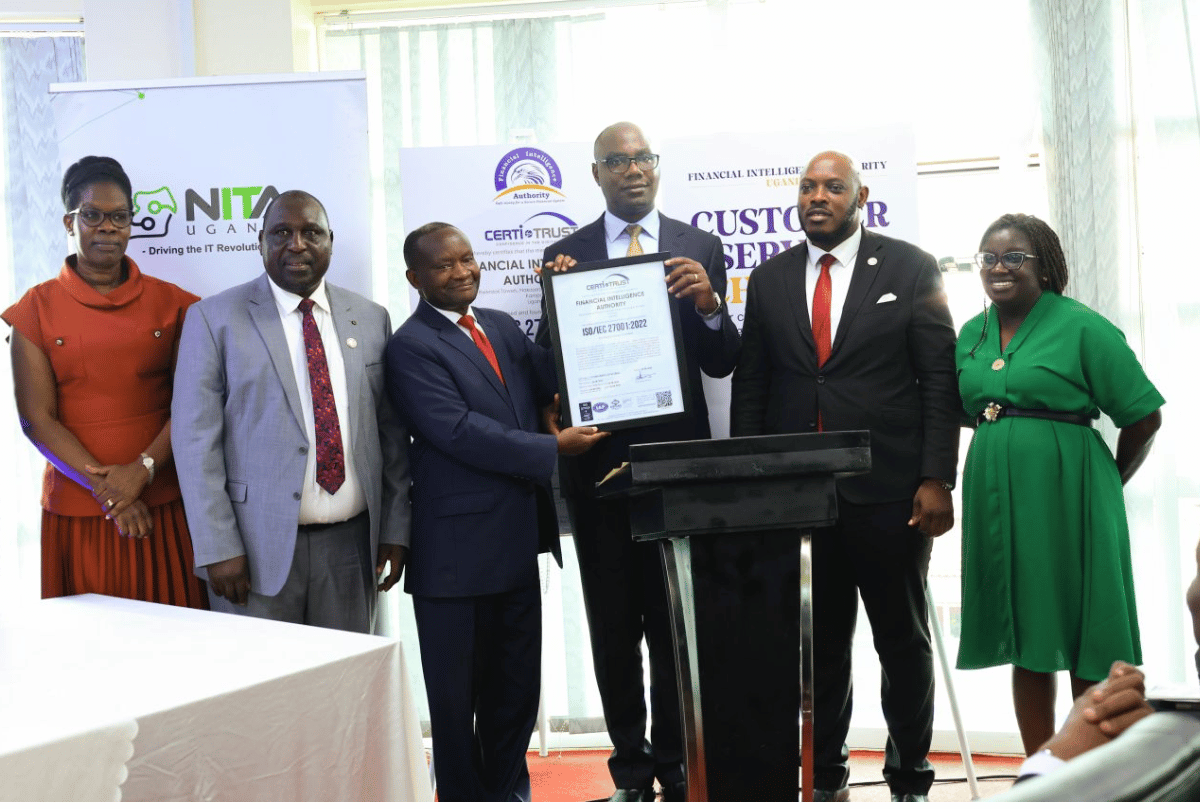
La certification a été remise lors d'une cérémonie présidée par Henry Musasizi, ministre d'État ougandais chargé des Finances, de la Planification et du Développement économique. Il reconnaît l’adoption d’un cadre internationalement reconnu pour gérer les risques liés à la sécurité de l’information et protéger les informations sensibles.
La certification a été remise lors d'une cérémonie présidée par Henry Musasizi, ministre d'État ougandais chargé des Finances, de la Planification et du Développement économique. Il reconnaît l’adoption d’un cadre internationalement reconnu pour gérer les risques liés à la sécurité de l’information et protéger les informations sensibles.
L'Autorité ougandaise de renseignement financier (FIA) a reçu la certification ISO/IEC 27001:2022 pour son système de gestion de la sécurité de l'information (ISMS), suite à un transfert de responsabilité par l'Autorité nationale des technologies de l'information en Ouganda (NITA-U).
La certification a été remise lors d'une cérémonie présidée par Henry Musasizi, ministre d'État ougandais chargé des Finances, de la Planification et du Développement économique. Il reconnaît l’adoption d’un cadre internationalement reconnu pour gérer les risques liés à la sécurité de l’information et protéger les informations sensibles.
La FIA fait partie des ministères, départements et agences sélectionnés participant au projet de mise en œuvre du SMSI financé par la Banque mondiale. NITA-U met en œuvre l’initiative à travers le Projet d’accélération numérique en Ouganda – Réseau gouvernemental (UDAP-GovNet).
S'exprimant au nom du directeur exécutif de la NITA-U, le Dr Hatwib Mugasa, Johnson Tumusiime, directeur par intérim de la sécurité de l'information à la NITA-U, a félicité la FIA pour cette réussite et l'a décrite comme un exemple pour d'autres institutions gouvernementales.
Tumusiime a déclaré que des systèmes de gestion de la sécurité de l'information plus solides dans les institutions publiques contribueraient à améliorer la protection des données à l'échelle du gouvernement, ajoutant que NITA-U continuerait à soutenir les ministères, départements et agences dans le développement des systèmes, des compétences et des pratiques organisationnelles nécessaires pour protéger les informations gouvernementales.
La certification devrait renforcer les pratiques de sécurité de l'information de la FIA, accroître la confiance des parties prenantes et soutenir la résilience en matière de cybersécurité et la gouvernance numérique. En tant qu'agence de renseignement financier traitant des informations sensibles, l'adoption de la norme par la FIA est particulièrement pertinente pour protéger l'intégrité de ses systèmes et de ses données.
Cette étape importante intervient alors que l'Ouganda étend ses services gouvernementaux numériques et renforce les mesures de sécurité de l'information dans les institutions publiques.
